 lidia-susanto
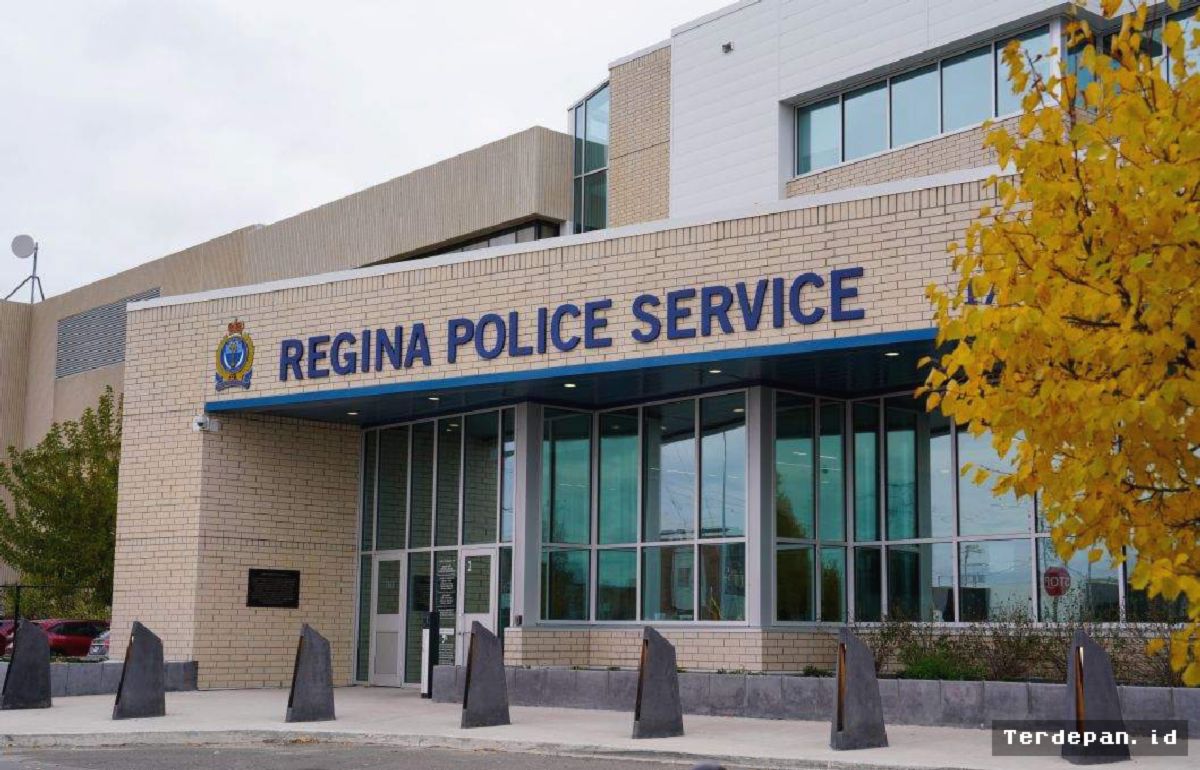
REGINA — Kasus pelanggaran privasi internal kembali mengguncang institusi penegak hukum di Kanada. Seorang pegawai sipil yang bertugas di Kepolisian Regina (Regina Police Service) resmi dijatuhi dakwaan non-kriminal setelah terbukti melakukan penyalahgunaan wewenang dengan mengakses basis data rahasia kepolisian secara tidak sah. Penyalahgunaan akses ini diketahui telah dilakukan sebanyak beberapa kali tanpa adanya latar belakang kebutuhan operasional atau kewenangan resmi yang sah.
Pihak berwenang mengonfirmasi bahwa tindakan penyimpangan tersebut terdeteksi melalui mekanisme pengawasan siber dan audit berkala yang diterapkan pada sistem informasi internal kepolisian. Meskipun tuduhan yang disangkakan tidak masuk dalam kategori tindak pidana berat (non-criminal charge), pelanggaran ini dinilai sangat serius karena mencederai integritas pengelolaan data pribadi masyarakat yang seharusnya dilindungi dengan ketat oleh institusi kepolisian.
Kronologi Penyelidikan dan Penanganan Kasus
Prosedur penanganan kasus ini melibatkan serangkaian langkah audit internal yang ketat guna memastikan tidak ada kebocoran data lebih lanjut ke pihak luar. Berikut adalah tahapan penting dalam penanganan pelanggaran tersebut:
- Deteksi Anomali Log Data: Sistem keamanan informasi Kepolisian Regina mengindikasikan adanya jejak akses data pribadi yang tidak sesuai dengan protokol kerja harian staf yang bersangkutan.
- Audit Internal dan Investigasi: Tim Pengawas Internal melakukan verifikasi terhadap ratusan entri log untuk mengidentifikasi riwayat pencarian data yang dilakukan oleh pegawai sipil tersebut.
- Pembekuan Akses dan Pemeriksaan: Hak akses pengguna langsung ditangguhkan secara permanen sementara proses pemeriksaan disiplin dan hukum non-kriminal berjalan.
- Penetapan Tuduhan: Berdasarkan temuan bukti yang cukup, otoritas resmi menjatuhkan sanksi hukum non-kriminal sesuai dengan peraturan perundang-undangan dan kode etik layanan kepolisian yang berlaku.
Analisis Implikasi Keamanan Informasi Internal
Penyalahgunaan data oleh pihak internal (insider threat) merupakan tantangan besar bagi institusi penegak hukum modern. Penggunaan basis data kepolisian secara tidak sah berpotensi merusak kepercayaan publik serta melanggar hak privasi warga negara yang informasi pribadinya tersimpan dalam sistem.
"Ancaman keamanan data tidak hanya datang dari peretas luar, tetapi juga dari penyalahgunaan wewenang oleh personel internal yang memiliki akses sah tetapi tidak menjunjung tinggi standar etika privasi," ungkap pakar keamanan siber dan hukum informatika.
Untuk memahami lanskap risiko pada sistem informasi lembaga penegak hukum, berikut adalah perbandingan tipe risiko keamanan data internal yang kerap terjadi:
| Kategori Risiko | Sumber Ancaman | Dampak Keamanan | Tindakan Pencegahan |
|---|---|---|---|
| Penyalahgunaan Akses (Insider) | Staf Sipil / Personel Internal | Pelanggaran privasi, kebocoran data sensitif | Audit log ketat, prinsip RBAC (Role-Based Access) |
| Serangan Eksternal (Cyberattack) | Peretas / Pihak Luar | Lumpuhnya sistem, pencurian data masif | Enkripsi tingkat tinggi, firewall, SOC 24/7 |
| Kelalaian Prosedural | Human Error / Kelalaian Staf | Pencegatan data spontan, paparan tidak disengaja | Pelatihan etika berkala, pembaruan SOP |
Sebagai langkah antisipasi ke depan, Kepolisian Regina berkomitmen untuk memperketat sistem otentikasi serta memperkuat pelatihan etika privasi data bagi seluruh staf sipil maupun anggota berbobot dinas. Langkah ini diambil guna memastikan bahwa setiap data pribadi yang dikelola oleh institusi penegak hukum tetap terjaga kerahasiaannya secara optimal.




Comments (0)